Control contable y administrativo en la prevención y detección del fraude financiero: factores de riesgo, controles y señales de alerta
Accounting and administrative control in the prevention and detection of financial fraud: risk factors, controls and red flags
Santos Edwin Bonilla Alcedo1
1Universidad de Panamá, Facultad de Administración de Empresas y Contabilidad, santos.bonilla-a@up.ac.pa, https://orcid.org/0000-0002-6579-8100, Panamá
|
Información del Artículo |
|
RESUMEN |
|
|
Trazabilidad: Recibido 26-06-2026 Revisado 02-07-2026 Aceptado 01-08-2026
|
|
El fraude financiero es un riesgo permanente que se agrava donde los controles son débiles. Este artículo analiza cómo el control contable y administrativo actúa sobre los factores que hacen posible el fraude y cómo la información contable sirve para detectarlo. Se siguió un enfoque cualitativo, descriptivo y analítico, con una revisión documental de veinte estudios publicados entre 2016 y 2026 y un caso ilustrativo con estados financieros simulados, evaluados con los índices del modelo de Beneish. La literatura confirma que la oportunidad es el factor sobre el que la organización tiene mayor capacidad de intervención, que las debilidades de control a nivel de entidad se asocian con fraudes posteriores y que la calidad con que operan los controles importa más que su número. En el caso simulado, el crecimiento de las cuentas por cobrar, el deterioro de la calidad de los activos y la brecha entre utilidad y flujo de efectivo elevan la puntuación por encima del umbral de alerta. Se concluye que un control integrado, apoyado en un entorno ético, canales de denuncia y análisis sistemático de las cifras, reduce la probabilidad del fraude y acorta el tiempo de detección. |
|
|
Palabras Clave: Fraude financiero Control interno Triángulo del fraude Señales de alerta Modelo de Beneish |
|||
|
|
|||
|
Keywords: Financial fraud Internal control Fraud triangle Red flags Beneish model |
|
ABSTRACT Financial fraud is not an accident confined to large corporations; it is a permanent risk that grows wherever controls are weak. This article analyzes how accounting and administrative control acts on the factors that make fraud possible and how accounting information can be used to detect it. A qualitative, descriptive and analytical approach was followed, combining a documentary review of twenty studies published between 2016 and 2026 with an illustrative case based on simulated financial statements assessed through the Beneish model indices. The literature confirms that opportunity is the factor organizations can influence most, that entity-level control weaknesses are associated with subsequent fraud, and that the quality with which controls operate matters more than their number. Tips remain the main detection method. In the simulated case, the growth of receivables, the decline in asset quality and the gap between earnings and cash flow push the score above the warning threshold. The study concludes that integrated control, supported by an ethical environment, reporting channels and systematic analysis of financial figures, reduces the likelihood of fraud and shortens detection time.
|
||
|
||||
INTRODUCCIÓN
Cuando se habla de fraude financiero, la memoria colectiva recurre a los grandes escándalos: estados financieros maquillados, directivos que se enriquecen a costa de accionistas y empleados, auditores que no vieron lo evidente. La mayor parte del fraude, sin embargo, ocurre lejos de los titulares. Sucede en empresas medianas y pequeñas, en instituciones públicas y en organizaciones sin fines de lucro, y adopta formas casi rutinarias: facturas de proveedores que no existen, cobros desviados, gastos personales cargados a la empresa, inventarios que se esfuman o planillas con empleados ficticios.
Las cifras ayudan a dimensionar el problema. El informe más reciente de la Association of Certified Fraud Examiners [ACFE] (2024), basado en 1.921 casos de 138 países y territorios, reporta pérdidas identificadas superiores a 3.100 millones de dólares, una pérdida mediana de 145.000 dólares por caso y una duración mediana de 12 meses antes de que el esquema fuera descubierto. Los encuestados estiman que las organizaciones pierden cerca del 5 % de sus ingresos anuales por fraude ocupacional. En el 32 % de los casos la principal debilidad fue la ausencia de controles internos y en el 19 % la elusión de controles existentes. Las organizaciones con menos de 100 empleados, que suelen tener estructuras de control más frágiles, registraron una pérdida mediana de 141.000 dólares, una cifra muy cercana a la de entidades mucho mayores y, por tanto, proporcionalmente más dañina.
El daño no se limita al patrimonio. Un fraude no detectado contamina la información con la que se gestiona: altera los costos, infla los gastos, distorsiona los márgenes y encubre problemas operativos. Además, erosiona la confianza de inversionistas, acreedores y trabajadores. En el plano académico, el interés por el tema ha crecido de forma sostenida; el análisis bibliométrico de Bermeo-Giraldo et al. (2021) identificó 246 publicaciones sobre fraude contable entre 1978 y 2019, con la auditoría, el gobierno corporativo y la gestión del riesgo como líneas dominantes. Aun así, buena parte de esa producción se concentra en el fraude de estados financieros de empresas cotizadas, con menos atención al papel cotidiano del control contable y administrativo en organizaciones de menor tamaño.
El objetivo de este artículo es analizar el papel del control contable y administrativo en la prevención y detección del fraude financiero, a partir de la literatura publicada en la última década y de un caso ilustrativo, con el fin de relacionar los factores de riesgo del fraude con los controles que los mitigan y con las señales de alerta que ofrece la información contable. Se parte del supuesto de que este control es el principal mecanismo con que cuentan las organizaciones frente al fraude, porque reduce la oportunidad de cometerlo y ocultarlo y porque genera la información que permite advertirlo.
MATERIALES Y MÉTODOS
El estudio adopta un enfoque cualitativo, con diseño no experimental y alcance descriptivo-analítico. Se desarrolló en tres momentos: una revisión documental de la literatura científica, la construcción de una matriz que relaciona los factores del fraude con los componentes del control interno y la aplicación de un modelo de detección a un caso con datos simulados.
Para la revisión documental se consultaron Scopus, Web of Science, SciELO, Redalyc, Dialnet y Google Académico, con combinaciones en español e inglés de los términos «fraude financiero», «fraude ocupacional», «control interno», «triángulo del fraude», «diamante del fraude», «señales de alerta», «denuncia», fraud triangle, occupational fraud, internal control weakness, whistleblowing y earnings manipulation. Los criterios de inclusión fueron: (a) publicación entre 2016 y 2026; (b) artículo arbitrado o revisión sistemática; (c) identificador DOI disponible; y (d) relación directa con las causas del fraude, su prevención mediante controles o su detección. Se excluyeron documentos divulgativos, tesis y textos sin respaldo editorial. Se seleccionaron veinte estudios, que se leyeron completos y se codificaron mediante análisis de contenido temático en cuatro categorías: (1) teorías explicativas del fraude; (2) control interno y oportunidad; (3) mecanismos de detección y denuncia; y (4) análisis de la información contable. Como fuentes complementarias se emplearon el marco de control interno de COSO (2013), el informe de la ACFE (2024), el modelo original de Beneish (1999) y un estudio local publicado en la revista de la propia facultad.
La matriz de factores y controles se elaboró cruzando los elementos del triángulo y del diamante del fraude con los cinco componentes del marco COSO, e identificando para cada combinación los controles preventivos y detectivos que la literatura revisada asocia con una menor incidencia del fraude.
Para el caso ilustrativo se construyeron estados financieros simplificados de dos años consecutivos de una empresa comercial hipotética. Las ventas pasan de B/.1.000.000 a B/.1.150.000; las cuentas por cobrar, de B/.120.000 a B/.210.000; el costo de ventas, de B/.700.000 a B/.759.000; el activo total, de B/.900.000 a B/.1.080.000; y la utilidad neta del segundo año es de B/.95.000, frente a un flujo de efectivo de operación de apenas B/.20.000. Con estos datos se calcularon los ocho índices del modelo de Beneish (1999) y su puntuación agregada, conocida como M-score, mediante la expresión M = −4,84 + 0,920 DSRI + 0,528 GMI + 0,404 AQI + 0,892 SGI + 0,115 DEPI − 0,172 SGAI + 4,679 TATA − 0,327 LVGI. Se adoptó como referencia el umbral de −1,78 propuesto en el modelo original; también se comenta el umbral de −2,22, más conservador y frecuente en estudios aplicados. Los cálculos se verificaron en hoja de cálculo.
El estudio no involucró personas ni datos de organizaciones reales, por lo que no requirió aval de un comité de ética. Entre sus limitaciones se reconocen que la selección documental no responde a un protocolo sistemático completo, que el caso es hipotético y que el modelo de Beneish fue calibrado con empresas estadounidenses cotizadas, por lo que su uso aquí es estrictamente ilustrativo.
RESULTADOS Y DISCUSIÓN
Síntesis de la literatura revisada
La Tabla 1 organiza los hallazgos por categoría. Más que contradicciones, la literatura muestra una acumulación coherente de evidencia: el fraude responde a factores identificables, la oportunidad depende del diseño de los controles y la detección temprana descansa tanto en las personas como en las cifras.
Tabla 1: Hallazgos de la literatura revisada (2016-2026) agrupados por categoría temática
|
Categoría |
Hallazgo principal |
Estudios |
|
Teorías explicativas del fraude |
El triángulo del fraude conserva respaldo empírico amplio; los modelos ampliados añaden la capacidad, el ego y la colusión, y la cultura organizacional influye en todos los factores. |
Homer (2020); Schuchter y Levi (2016); Vousinas (2019); Avortri y Agbanyo (2021); Ratmono y Frendy (2022); Dias (2021) |
|
Control interno y oportunidad |
Las debilidades de control a nivel de entidad anticipan fraudes; la calidad de operación de los controles pesa más que su cantidad; la elusión por la dirección es un riesgo central. |
Donelson et al. (2017); Suh et al. (2019); Nawawi y Salin (2018); Yusoff et al. (2024); Rashid et al. (2022); Hess y Cottrell (2016); Othman y Ameer (2022) |
|
Detección y denuncia |
Los canales de denuncia y los programas de protección al denunciante reducen la incidencia del fraude, en especial donde el control interno es débil. |
Scheetz et al. (2022); Berger y Lee (2022); Wiedman y Zhu (2023) |
|
Análisis de la información contable |
Los índices financieros y la analítica detectan patrones anómalos, aunque con una proporción elevada de falsos positivos. |
Repousis (2016); Beneish y Vorst (2022); West y Bhattacharya (2016); Bermeo-Giraldo et al. (2021) |
Por qué ocurre el fraude: del triángulo a los modelos ampliados
La explicación más difundida proviene del trabajo de Donald Cressey a mediados del siglo XX, que identificó tres condiciones recurrentes en personas que habían abusado de la confianza depositada en ellas: una presión financiera que no podían compartir, una oportunidad percibida para resolverla en secreto y una racionalización que les permitía justificarse. Este esquema sigue vigente. Homer (2020), en una revisión sistemática de 33 estudios empíricos, encontró que 32 respaldaban al menos uno de los tres elementos y 27 los respaldaban todos. Schuchter y Levi (2016), tras entrevistar a 13 defraudadores condenados en Austria y Suiza, matizaron el modelo: más que la racionalización, lo que separa a quien comete fraude de quien no lo hace sería una especie de «voz interior» inhibidora, moldeada en gran medida por la cultura de la organización.
Los modelos posteriores han ampliado el triángulo. El diamante del fraude añade la capacidad, entendida como la posición, el conocimiento y la seguridad personal necesarios para aprovechar la oportunidad y sostener el engaño. Avortri y Agbanyo (2021), al estudiar la banca de Ghana, hallaron que la capacidad era el factor dominante en el fraude cometido por directivos, y Ratmono y Frendy (2022) examinaron el diamante a través de variables de cultura ética en bancos regionales de Indonesia. Vousinas (2019) propuso el modelo S.C.O.R.E., que incorpora el ego y la colusión, mientras Dias (2021) sugirió una lectura por niveles jerárquicos: el triángulo explicaría mejor el fraude de los mandos bajos, el diamante el de los mandos medios y el pentágono, con su énfasis en la competencia y la arrogancia, el de la alta dirección.
Para el control contable, la lección práctica de estos modelos es clara. La organización tiene una influencia limitada sobre la presión y la racionalización, que dependen de circunstancias y valores personales, aunque puede atenuarlas con una cultura ética y políticas de personal adecuadas. La oportunidad, en cambio, y en buena parte la capacidad, dependen directamente de cómo se diseñan y ejecutan los controles. Una persona puede estar presionada y encontrar argumentos para justificarse, pero si no tiene oportunidad de cometer y ocultar el fraude, este no ocurre o se descubre pronto.
Magnitud y formas del fraude
No todos los fraudes son iguales, ni en frecuencia ni en daño. La Tabla 2 resume las tres grandes categorías del fraude ocupacional según el informe de la ACFE (2024). La apropiación indebida de activos es, con mucho, la más común, pero la menos costosa por caso; el fraude en estados financieros es raro, pero su pérdida mediana es más de seis veces mayor. La corrupción ocupa una posición intermedia y aparece en casi la mitad de los casos, a menudo combinada con otras modalidades.
Tabla 2: Categorías del fraude ocupacional, frecuencia y pérdida mediana
|
Categoría |
Ejemplos típicos |
Casos (%) |
Pérdida mediana (US$) |
|
Apropiación indebida de activos |
Facturación ficticia, reembolsos de gastos inflados, manipulación de pagos, desvío de cobros, planilla con empleados inexistentes, sustracción de inventario |
89 |
120.000 |
|
Corrupción |
Sobornos, conflictos de interés no declarados, pagos indebidos a proveedores, extorsión |
48 |
200.000 |
|
Fraude en estados financieros |
Ingresos ficticios o anticipados, ocultamiento de pasivos, sobrevaloración de activos, manipulación de estimaciones |
5 |
766.000 |
Nota: elaboración propia con datos de ACFE (2024). Los porcentajes suman más de 100 % porque un caso puede incluir varias categorías.
El nivel de autoridad del defraudador es quizá el dato que mejor ilustra el papel de la capacidad. Como muestra la Fig. 1, la pérdida mediana crece de forma marcada con la jerarquía: 60.000 dólares cuando el responsable es un empleado, 184.000 cuando es un gerente o mando medio y 500.000 cuando es un propietario o ejecutivo (ACFE, 2024). Quien ocupa un cargo alto tiene más acceso, más conocimiento de los controles y más posibilidades de eludirlos, justo lo que describen el diamante y los modelos posteriores. Otro dato desmonta un prejuicio frecuente: el 87 % de los defraudadores nunca había sido acusado ni condenado antes, de modo que la verificación de antecedentes, aunque útil, no sustituye al control continuo.
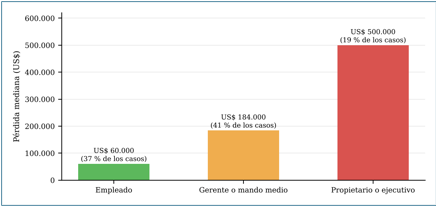
Fig. 1: Pérdida mediana del fraude ocupacional según el nivel de autoridad del defraudador (elaboración propia con datos de ACFE, 2024)
El control interno frente a cada factor del fraude
La Tabla 3 traduce esta lógica en una matriz que relaciona cada factor con los componentes del marco integrado de control interno de COSO (2013) y con los controles que lo mitigan. El entorno de control actúa sobre la racionalización, porque define el tono con que la organización trata las irregularidades; la evaluación de riesgos y las actividades de control actúan sobre la oportunidad; y la información, la comunicación y la supervisión sostienen la detección.
Tabla 3: Matriz de factores del fraude, componentes del control interno y controles asociados
|
Factor |
Componente COSO |
Controles preventivos |
Controles detectivos |
|
Presión |
Entorno de control |
Metas realistas, compensación equilibrada, programas de apoyo al personal |
Seguimiento de cambios de conducta y de estilo de vida |
|
Oportunidad |
Evaluación de riesgos; actividades de control |
Segregación de funciones, niveles de autorización, acceso restringido a activos y sistemas, rotación y vacaciones obligatorias |
Conciliaciones independientes, conteos físicos, confirmación de saldos, revisión de maestros de proveedores y planilla |
|
Racionalización |
Entorno de control |
Código de ética, ejemplo de la dirección, capacitación, sanciones consistentes |
Encuestas de clima ético, evaluación de cumplimiento |
|
Capacidad |
Entorno de control; supervisión |
Verificación de antecedentes, límites a privilegios de acceso, supervisión de cargos clave |
Revisión de transacciones de la dirección, auditoría interna independiente |
|
Ocultamiento |
Información y comunicación; supervisión |
Registro oportuno, trazabilidad en sistemas |
Canales de denuncia, análisis de índices, revisión de asientos manuales y de cierre |
Nota: elaboración propia a partir de COSO (2013) y de los estudios revisados.
La evidencia empírica respalda esta lectura. Donelson et al. (2017) encontraron una asociación fuerte entre las debilidades materiales de control interno y el fraude posterior en los estados financieros, y precisaron que las deficiencias a nivel de entidad, como un entorno de control débil o una supervisión deficiente del consejo, generan más oportunidades para la alta dirección que las deficiencias de procesos específicos. Suh et al. (2019), con empleados de instituciones financieras surcoreanas, mostraron que la calidad con que operan los controles antifraude importa más que la cantidad de controles instalados, y que el personal percibía la elusión por parte de la dirección como un riesgo mayor que la colusión.
En el nivel operativo, Nawawi y Salin (2018) documentaron cómo los procedimientos débiles para aprobar reembolsos de gastos, sumados a salarios bajos y a una cultura laboral deficiente, facilitan el fraude de los empleados, con las reclamaciones de kilometraje como modalidad más frecuente. En el sector público, Yusoff et al. (2024) encontraron, desde la perspectiva de auditores externos en Maldivas, que la presión financiera es el predictor más fuerte del fraude ocupacional y que la eficacia del control interno se relaciona de forma inversa con su incidencia. La revisión de Rashid et al. (2022) llega a una conclusión similar: el sistema de control interno, como parte del buen gobierno, es el enfoque más eficaz para prevenir y detectar el fraude corporativo. En el contexto panameño, García et al. (2019) destacaron el control interno como herramienta esencial de prevención y señalaron el interés creciente del sector bancario por complementarlo con inteligencia artificial.
El caso de las pequeñas empresas merece atención especial. Hess y Cottrell (2016) advierten que las organizaciones pequeñas suelen apoyarse en la confianza personal en lugar de controles formales, lo que las hace especialmente vulnerables. Othman y Ameer (2022), al analizar 18 casos judiciales de Nueva Zelanda entre 2006 y 2020, encontraron fraudes de empleados con una pérdida promedio cercana a 190.000 dólares y una duración media de 25 meses, cometidos casi siempre por personas en cargos de confianza que aprovecharon privilegios de acceso a la facturación, las cuentas por pagar y la planilla. Cuando una sola persona puede aprobar una compra, recibir la mercancía y registrar el pago, tiene en sus manos todo lo necesario para crear un proveedor ficticio y ocultarlo. Por eso la segregación de funciones sigue siendo el control preventivo más importante y, cuando el tamaño impide separar tareas, debe compensarse con revisiones independientes del propietario o de un tercero.
Llevada al nivel de los procesos, la matriz anterior se convierte en una guía concreta para el contador. La Tabla 4 resume, para los ciclos más expuestos, el esquema de fraude más frecuente, el control preventivo clave y la señal de alerta que conviene vigilar. Su propósito no es agotar el catálogo de controles, sino mostrar que cada proceso tiene un punto débil identificable y un control proporcional que lo cubre.
Tabla 4: Esquemas de fraude, controles clave y señales de alerta por proceso
|
Proceso |
Esquema frecuente |
Control preventivo clave |
Señal de alerta contable |
|
Compras y pagos |
Proveedor ficticio o sobrefacturación |
Separar alta de proveedores, aprobación de compras y pago; tres vías de cotejo entre orden, recepción y factura |
Proveedores con dirección o cuenta bancaria igual a la de un empleado; pagos justo por debajo del límite de autorización |
|
Ventas y cobros |
Desvío de cobros y reposición con cobros posteriores |
Depósito íntegro y diario; conciliación por persona ajena a la caja; confirmación de saldos |
Cuentas por cobrar que crecen más que las ventas; notas de crédito inusuales |
|
Planilla |
Empleados inexistentes o horas infladas |
Altas y bajas autorizadas por recursos humanos, no por quien paga; pago por transferencia |
Empleados sin deducciones o con la misma cuenta bancaria; costo de planilla que no varía con la actividad |
|
Inventarios |
Sustracción y ajustes para ocultarla |
Custodia separada del registro; conteos físicos sorpresivos |
Mermas crecientes; consumo de materiales por encima del estándar |
|
Gastos y reembolsos |
Gastos personales o duplicados |
Política de reembolsos con soportes originales y aprobación del superior |
Reembolsos en montos redondos o repetidos; gastos en fines de semana o feriados |
|
Cierre contable |
Asientos manuales para alterar resultados |
Revisión y aprobación de asientos manuales y de cierre por un nivel superior |
Asientos al cierre sin soporte; utilidad sin respaldo en flujo de efectivo |
Nota: elaboración propia a partir de los estudios revisados.
La detección: personas, canales y cifras
Ningún control preventivo es infalible; de ahí la necesidad de controles detectivos. El dato más constante en la literatura es que las denuncias constituyen el principal medio de detección: el 43 % de los fraudes del informe de la ACFE (2024) se descubrió por esta vía, y las organizaciones con líneas de denuncia registraron pérdidas aproximadamente 50 % menores. La investigación académica apunta en la misma dirección. Berger y Lee (2022) estimaron que la exposición a la disposición de protección al denunciante de la ley Dodd-Frank redujo entre 12 % y 22 % la probabilidad de fraude contable en las empresas afectadas, y Wiedman y Zhu (2023) documentaron una reducción significativa de las infracciones de información financiera tras la creación del programa de denunciantes de la Comisión de Bolsa y Valores de Estados Unidos, más marcada en empresas con programas internos de cumplimiento débiles.
Que las personas denuncien depende, a su vez, de lo que perciben del sistema de control. Scheetz et al. (2022) encontraron que la disposición de los empleados a reportar irregularidades se relaciona con su percepción de los componentes del marco COSO; en las organizaciones sin fines de lucro pesaron sobre todo las actividades de control y la supervisión, y los canales anónimos requerían mayor difusión para alcanzar el nivel de uso observado en las empresas privadas. Un canal de denuncia, por tanto, no funciona en el vacío: su eficacia depende de la confianza que inspira el resto del sistema.
De ello se desprenden algunas condiciones mínimas para que un canal funcione: que permita el anonimato, que sea conocido por empleados, clientes y proveedores, que garantice la protección contra represalias y que cada denuncia reciba una respuesta verificable. Una línea que existe en el manual pero que nadie conoce, o cuyas denuncias no tienen consecuencia alguna, termina enviando el mensaje contrario al que se busca. En organizaciones pequeñas, donde un canal formal puede resultar costoso, una alternativa razonable es habilitar la comunicación directa con el propietario o con un asesor externo de confianza, siempre que se garantice la confidencialidad.
Las cifras como fuente de señales de alerta: caso ilustrativo
La contabilidad también ofrece indicios a quien sabe leerla: ingresos que crecen sin aumento proporcional del efectivo, cuentas por cobrar que se expanden más rápido que las ventas, márgenes que mejoran mientras el sector se contrae o inventarios que aumentan sin explicación. El modelo de Beneish (1999) sistematiza esa lectura en ocho índices. La Tabla 5 presenta su aplicación al caso simulado.
Tabla 5: Índices del modelo de Beneish aplicados al caso simulado
|
Índice |
Qué mide |
Valor |
Aporte al M-score |
Lectura |
|
DSRI |
Días de venta en cuentas por cobrar, año actual frente al anterior |
1,52 |
1,400 |
Alerta: cobros crecen más que las ventas |
|
GMI |
Margen bruto del año anterior frente al actual |
0,88 |
0,466 |
Margen mejora; sin alerta |
|
AQI |
Calidad de los activos (activos no corrientes distintos de propiedad, planta y equipo) |
1,67 |
0,673 |
Alerta: más activos de valor incierto |
|
SGI |
Crecimiento de las ventas |
1,15 |
1,026 |
Crecimiento moderado |
|
DEPI |
Tasa de depreciación |
1,00 |
0,115 |
Neutro |
|
SGAI |
Gastos de venta y administración sobre ventas |
0,87 |
−0,149 |
Gastos relativos bajan |
|
LVGI |
Apalancamiento |
1,10 |
−0,360 |
Endeudamiento aumenta |
|
TATA |
Devengos totales sobre activos totales |
0,069 |
0,325 |
Alerta: utilidad sin respaldo en efectivo |
|
M-score |
−4,84 + suma de aportes |
|
−1,34 |
Supera el umbral de −1,78 |
Nota: elaboración propia con datos simulados; coeficientes de Beneish (1999).
El resultado es elocuente. La puntuación de −1,34 supera tanto el umbral original de −1,78 como el más conservador de −2,22, de modo que la empresa sería clasificada como posible manipuladora. Para tener una referencia, una empresa con todos los índices en su valor neutro de 1 y devengos moderados obtendría una puntuación cercana a −2,40. La Fig. 2 muestra que tres señales concentran la alerta: las cuentas por cobrar crecieron 75 % frente a un aumento de ventas de 15 %; la proporción de activos de valor incierto casi se duplicó; y la utilidad neta de B/.95.000 vino acompañada de un flujo de efectivo de operación de solo B/.20.000, es decir, apenas 21 centavos de efectivo por cada balboa de utilidad.
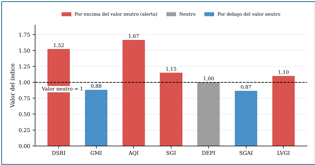
Fig. 2: Valores de los índices del modelo de Beneish en el caso simulado frente al valor neutro
Interesa también lo que el modelo no capta. El margen bruto mejoró de 30 % a 34 %, y el índice GMI lo interpreta como una señal favorable. Sin embargo, si esa mejora ocurriera mientras los márgenes del sector caen, sería precisamente una señal de alerta que el modelo no registra, porque no incorpora información comparativa externa. Este punto conecta con la principal advertencia de la literatura reciente. Beneish y Vorst (2022), al evaluar siete modelos de predicción de fraude con un enfoque de costos, encontraron que incluso los mejores generan más de 100 falsos positivos por cada caso verdadero, lo que los vuelve poco rentables para la auditoría, aunque útiles para inversionistas y reguladores. Repousis (2016), al aplicar el modelo a 25.468 empresas griegas, halló que cerca de un tercio superaba el umbral de −2,2 y que el índice DSRI explicaba casi el 96 % de la variación de la puntuación.
La conclusión práctica no es descartar estas herramientas, sino usarlas como filtro. Un índice anómalo no prueba un fraude; indica dónde mirar. En el caso analizado, la siguiente pregunta sería quién autoriza el crédito a clientes, si los saldos han sido confirmados y por qué la utilidad no se convierte en efectivo. La contabilidad administrativa aporta herramientas adicionales con la misma lógica: las variaciones de consumo de materiales por encima del estándar pueden obedecer a sustracción y no a ineficiencia, y la comparación de costos unitarios entre períodos o sucursales puede revelar sobreprecios en compras. West y Bhattacharya (2016) muestran que las técnicas de inteligencia computacional superan a la revisión manual en velocidad y precisión, aunque su valor depende de la calidad de los datos y del juicio de quien interpreta los resultados.
Responsabilidades y límites del control
En muchas organizaciones persiste la idea de que la auditoría externa es la principal defensa contra el fraude. La evidencia no la respalda. La auditoría aporta una mirada independiente y su presencia se asocia con pérdidas menores (ACFE, 2024), pero se realiza con periodicidad anual y sobre muestras, y las normas de auditoría reconocen el riesgo inevitable de no detectar fraudes que involucran colusión o falsificación. La responsabilidad principal de prevenir y detectar el fraude recae en la dirección y en los encargados del gobierno de la entidad. El control cotidiano, como la conciliación mensual, la autorización de cada pago, el conteo físico o la revisión de la planilla, es el que tiene mayor capacidad para actuar a tiempo.
Ningún sistema de control elimina por completo el fraude. La colusión puede burlar la segregación de funciones, la alta dirección puede eludir los procedimientos más rigurosos y algunos controles cuestan más de lo que protegen. Por eso el objetivo realista es reducir la probabilidad del fraude, detectarlo pronto y limitar las pérdidas. La revisión realizada sugiere cuatro condiciones para lograrlo: el ejemplo de la dirección, porque los controles pierden autoridad cuando quienes los establecen no se someten a ellos; la proporcionalidad, que concentra los controles en los procesos de mayor riesgo; la supervisión efectiva, porque una conciliación que nadie revisa da una falsa sensación de seguridad; y una respuesta consistente cuando se descubre una irregularidad, ya que la impunidad alimenta la racionalización de futuros defraudadores.
Estos resultados deben leerse con prudencia. El caso es hipotético, el modelo de Beneish no fue calibrado para empresas panameñas ni para entidades no cotizadas, y la mayor parte de la evidencia empírica procede de otros países. Futuras investigaciones podrían evaluar la aplicación de estos índices en estados financieros de empresas e instituciones de Panamá, medir el grado de implementación de canales de denuncia en las pequeñas y medianas empresas del país y analizar la relación entre la calidad del control interno y los hallazgos de auditoría en el sector público.
CONCLUSIÓN
El control contable y administrativo es el principal mecanismo con que cuentan las organizaciones para prevenir y detectar el fraude financiero, porque actúa sobre la oportunidad, que es el factor del fraude sobre el cual la organización tiene mayor capacidad de intervención. La segregación de funciones, la autorización, la custodia restringida, las conciliaciones independientes y los conteos físicos reducen las posibilidades de cometer y ocultar irregularidades, y su eficacia depende más de la calidad con que se ejecutan que del número de controles instalados.
La detección descansa en dos fuentes complementarias. Por un lado, las personas: los canales de denuncia confiables siguen siendo el medio más eficaz para descubrir fraudes, y su uso depende de la confianza que inspira el resto del sistema de control. Por otro, las cifras: el análisis sistemático de la información contable revela relaciones anómalas, como cuentas por cobrar que crecen más que las ventas o utilidades sin respaldo en efectivo, que permiten orientar la revisión hacia las áreas de mayor riesgo, siempre que se interpreten como indicios y no como pruebas.
Ningún control es infalible y la responsabilidad última recae en la dirección. Un sistema eficaz frente al fraude requiere un entorno ético en el que la dirección dé el ejemplo, controles proporcionales a los riesgos, supervisión real y una respuesta consistente ante las irregularidades. Para la formación contable, esto implica preparar profesionales capaces de diseñar y ejecutar controles, de leer las cifras con escepticismo profesional y de actuar con integridad cuando descubren irregularidades.
REFERENCIAS
Association of Certified Fraud Examiners. (2024). Occupational fraud 2024: A report to the nations. ACFE. https://www.acfe.com/fraud-resources/report-to-the-nations
Avortri, C., y Agbanyo, R. (2021). Determinants of management fraud in the banking sector of Ghana: The perspective of the diamond fraud theory. Journal of Financial Crime, 28(1), 142–155. https://doi.org/10.1108/JFC-06-2020-0102
Beneish, M. D. (1999). The detection of earnings manipulation. Financial Analysts Journal, 55(5), 24–36. https://doi.org/10.2469/faj.v55.n5.2296
Beneish, M. D., y Vorst, P. (2022). The cost of fraud prediction errors. The Accounting Review, 97(6), 91–121. https://doi.org/10.2308/TAR-2020-0068
Berger, P. G., y Lee, H. (2022). Did the Dodd–Frank whistleblower provision deter accounting fraud? Journal of Accounting Research, 60(4), 1337–1378. https://doi.org/10.1111/1475-679X.12421
Bermeo-Giraldo, M. C., Grajales-Gaviria, D., Valencia-Arias, A., y Palacios-Moya, L. (2021). Evolución de la producción científica sobre el fraude contable en las organizaciones: Análisis bibliométrico. Estudios Gerenciales, 37(160), 492–505. https://doi.org/10.18046/j.estger.2021.160.4000
Committee of Sponsoring Organizations of the Treadway Commission. (2013). Internal control — Integrated framework: Executive summary. COSO. https://www.coso.org
Dias, A. A. D. S. P. (2021). Risks and fraud: A theoretical approach. Revista Perspectiva Empresarial, 8(2), 7–21. https://doi.org/10.16967/23898186.712
Donelson, D. C., Ege, M. S., y McInnis, J. M. (2017). Internal control weaknesses and financial reporting fraud. Auditing: A Journal of Practice & Theory, 36(3), 45–69. https://doi.org/10.2308/ajpt-51608
García, J. D., Carrizo, R., y Mena, T. (2019). El control interno como herramienta para la prevención del fraude. Revista FAECO Sapiens, 2(2), 1–8.
Hess, M. F., y Cottrell, J. H., Jr. (2016). Fraud risk management: A small business perspective. Business Horizons, 59(1), 13–18. https://doi.org/10.1016/j.bushor.2015.09.005
Homer, E. M. (2020). Testing the fraud triangle: A systematic review. Journal of Financial Crime, 27(1), 172–187. https://doi.org/10.1108/JFC-12-2018-0136
Nawawi, A., y Salin, A. S. A. P. (2018). Internal control and employees' occupational fraud on expenditure claims. Journal of Financial Crime, 25(3), 891–906. https://doi.org/10.1108/JFC-07-2017-0067
Othman, R., y Ameer, R. (2022). In employees we trust: Employee fraud in small businesses. Journal of Management Control, 33(2), 189–213. https://doi.org/10.1007/s00187-022-00335-w
Rashid, M. A., Al-Mamun, A., Roudaki, H., y Yasser, Q. R. (2022). An overview of corporate fraud and its prevention approach. Australasian Accounting, Business and Finance Journal, 16(1), 101–118. https://doi.org/10.14453/aabfj.v16i1.7
Ratmono, D., y Frendy. (2022). Examining the fraud diamond theory through ethical culture variables: A study of regional development banks in Indonesia. Cogent Business & Management, 9(1), Artículo 2117161. https://doi.org/10.1080/23311975.2022.2117161
Repousis, S. (2016). Using Beneish model to detect corporate financial statement fraud in Greece. Journal of Financial Crime, 23(4), 1063–1073. https://doi.org/10.1108/JFC-11-2014-0055
Scheetz, A. M., Smalls, T. D. W., Wall, J., y Wilson, A. B. (2022). Perception of internal controls helps explain whistleblowing. Nonprofit and Voluntary Sector Quarterly, 51(4), 759–782. https://doi.org/10.1177/08997640211017665
Schuchter, A., y Levi, M. (2016). The fraud triangle revisited. Security Journal, 29(2), 107–121. https://doi.org/10.1057/sj.2013.1
Suh, J. B., Nicolaides, R., y Trafford, R. (2019). The effects of reducing opportunity and fraud risk factors on the occurrence of occupational fraud in financial institutions. International Journal of Law, Crime and Justice, 56, 79–88. https://doi.org/10.1016/j.ijlcj.2019.01.002
Vousinas, G. L. (2019). Advancing theory of fraud: The S.C.O.R.E. model. Journal of Financial Crime, 26(1), 372–381. https://doi.org/10.1108/JFC-12-2017-0128
West, J., y Bhattacharya, M. (2016). Intelligent financial fraud detection: A comprehensive review. Computers & Security, 57, 47–66. https://doi.org/10.1016/j.cose.2015.09.005
Wiedman, C., y Zhu, C. (2023). The deterrent effect of the SEC Whistleblower Program on financial reporting securities violations. Contemporary Accounting Research, 40(4), 2711–2744. https://doi.org/10.1111/1911-3846.12884
Yusoff, H., Hoque, M. N., Waheeda, M., y Mohamad Kamal, M. E. B. (2024). Determinants of occupational fraud among public sector employees in Maldives: External auditor's perspective. Public Organization Review, 24(4), 1193–1214. https://doi.org/10.1007/s11115-024-00777-x